Es ist der Alptraum einer jeden Behörde: Im September 2019 legte der Erpresser-Trojaner „Ryuk“ die Stadtverwaltung von Neustadt am Rübenberge lahm. Über Nacht hatten Unbekannte einen offenbar seit Monaten vorbereiteten Ransomeware-Angriff auf die Kommune durchgeführt. Insgesamt etwa 550.000 Dateien wurden verschlüsselt. Fast alle Bürgerdienste fielen aus, die Pläne für ein Neubaugebiet waren komplett verloren. Und allein der Wiederaufbau der IT-Struktur kostete zwischen 100.000 und 150.000 Euro.
Datensicherheits-Expertin Karoline Busse vom Niedersächsisches Studieninstitut für kommunale Verwaltung (NSI) kennt nicht nur den Neustädter Fall, sondern auch viele weitere Beispiele für derartige Cyberangriffe. Bei der digitalen "NSI-Fachtagung Datenschutz“ am Mittwoch zählte sie unter anderem auch Ransomware-Attacken auf die Heise Gruppe in Hannover, das Berliner Kammergericht und die Stadtverwaltung in Frankfurt (Main) auf. Und obwohl Europol vor einigen Monaten ein entscheidender Schlag gegen die Cybercrime-Szene gelang, geht Busse davon aus, dass solche Angriffe eher häufiger werden. „Hier haben wir es mit einer blühenden, sehr kreativen Industrie zu tun“, warnt die promovierte Informatikerin.
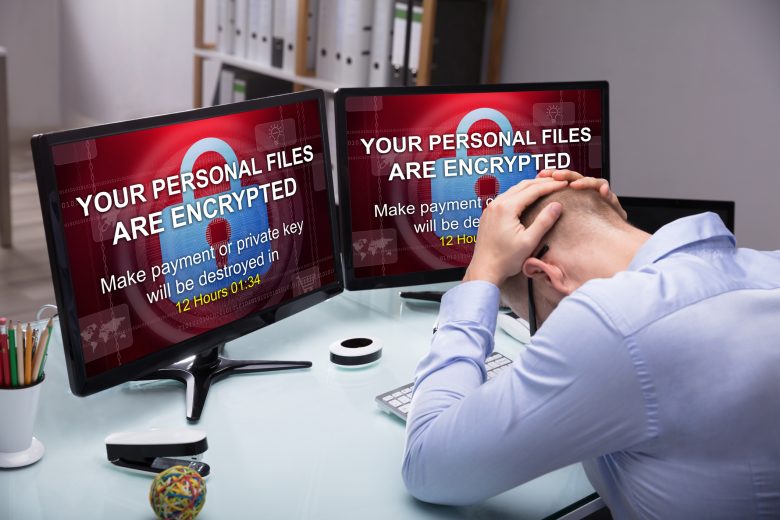
Gegen Cyberangriffe haben Kommunen laut Busse einen schweren Stand. Malware wie „Emotet“, „Trickbot“, „Ryuk“ oder „Triton“ machen sich sowohl technische Sicherheitslücken, als auch die Sorglosigkeit der Anwender zunutze. In Neustadt etwa gelangte die Ransomware über den Anhang einer gefälschten E-Mail ins System, durch den ein Office-Marko aktiviert wurde. Einmal eingenistet, konnte sich die Schadsoftware unbemerkt verbreiten. Der eigentliche Angriff, bei dem die Daten verschlüsselt wurden, um Lösegeld zu erpressen, erfolgte dann über Nacht. „Wenn Sie kein 24-Stunden-Monitoring haben, keinen 24-Stunden-Wachdienst, der sowas bemerkt, dann kann das jemand treffen“, sagt Busse.
Wie aber können sich Kommunen gegen Cyberattacke wehren? Aus dem Ransomware-Angriff in Neustadt leitet Busse vier Empfehlungen ab:
Strengere Regeln für Anhänge: Für E-Mail-Anhänge mit den Dateiendungen „.doc“ oder „.zip“ müssen laut Busse sehr strenge Regeln gelten. Die Dateien ganz abzuweisen empfiehlt die IT-Expertin aber nicht: „Das ist schon eine konfliktbehaftete Maßnahme, bei der ich großes Potenzial für Frust bei den Mitarbeitenden sehe. Das würde ich vorsichtig einsetzen.“ Eine Alternative könnte das sogenannte „Sandboxing“ sein. „Man steckt die Office-Datei in einen Sandkasten – als würde man einen Blindgänger sprengen“, erläuterte Busse das Prinzip dahinter.
Netzwerke segmentieren: Genau wie Menschen können einmal mit einem Virus befallene Computer leicht ihre Artgenossen anstecken. Deswegen macht es Sinn, die Angriffsziele schon vor einem drohenden Befall so gut es geht voneinander abzuschirmen. „Segmentierung“ nennt man das in der Informatik, „Kohorten-Bildung“ würde man in der Pandemiebekämpfung dazu sagen.
Backups auch auf Magnetband: Dass wichtige Daten nicht nur einmal existieren, sondern auch in einer Sicherungskopie existieren sollten, ist sonnenklar. Busse legt den Kommunen für das Backup ihrer hochsensiblen Daten aber zusätzlich ein eher ungewöhnliches Speichermedium ans Herz: Das Magnetband. Der Offline-Speicher ist nicht nur für die meiste Malware unerreichbar, sondern kann im Tresor auch einfach gegen Diebstahl oder physische Schäden geschützt werden. Busse: „Auch wenn das Rathaus zusammenbricht, ist das alles wieder herstellbar.“
Sicherheitstests und Warntage: Einen Cyberangriff muss man wie eine Hochwasserkatastrophe oder einen Brand betrachten, sagt Busse. Sie rät den Kommunen, einmal in Jahr eine „IT-Ernstfallübungen“ zu absolvieren, bei der die Reaktion auf einen Angriff durchgespielt wird. „Bitte antizipieren Sie den Ernstfall. Er wird früher oder später kommen“, sagt Busse und rät: „Sie sollten sich überlegen, was dann passieren soll und in welcher Reihenfolge. Wer soll informiert werden? Wo bekommen Sie Hilfe? Und wie können Sie sich wieder davon erholen?“ Zudem können externe Sicherheitstests sehr deutlich aufzeigen, wo die Schwachstellen im System liegen. „Das ist eine gute Sache. Das sollten Sie generell immer machen“, beteuert Busse und gibt den kommunalen IT- und Datenschutzbeauftragten den Tipp: „Reden Sie ihrem Hauptverwaltungsbeamten ein bisschen ins Gewissen, dass er etwas mehr Budget einräumt.“
Neben der IT-Sicherheit ist auch der Datenschutz eine riesige Herausforderung für Kommunen und Behörden. Hier ist die mit Abstand meistgenutzte Büroanwendung „Microsoft Office“ ein echtes Sorgenkind der Datenschützer. Die Aufsichtsbehörden haben den Einsatz von Microsoft 365 zwar nicht verboten, schätzen ihn aber als „sehr kritisch ein“. „Aufgrund der beschriebenen Gesamtsituation kann ich von einem Einsatz von Office 365 nach wie vor aus datenschutzrechtlicher Sicht nur dringend abraten“, lautet die Position von Niedersachsens Landesbeauftragte für Datenschutz Barbara Thiel. In der Praxis hält sich aber kaum jemand an diesen Rat.
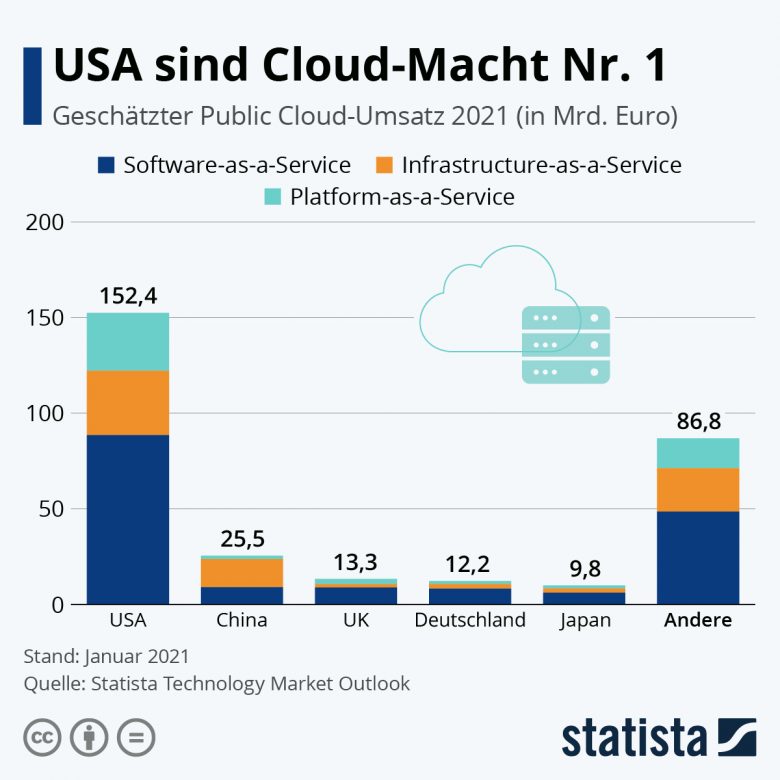
In etwa 85 Prozent der deutschen Unternehmen kommen Microsoft Word, Excel, Teams oder Outlook zum Einsatz. Und das führt seit der Version „Microsoft 365“ zu ernsthaften Konflikten mit der Datenschutz-Grundverordnung (DSGVO). Denn die Office-Anwendungen sind inzwischen mit einer Cloud verbunden, über die Daten in die Vereinigten Staaten gelangen. „Die USA haben kein aus europäischer Sicht angemessenes Datenschutzniveau. Und das ist ein ziemlicher Kracher. Aus unserer Sicht ist die USA ein unsicheres Drittland, was ein ganz großes Problem darstellt“, erläutert Datenschutz-Experte Thomas Althammer, Geschäftsführer von Althammer & Kill aus Hannover, in seinem Vortrag zur NSI-Fachtagung.
Es gibt zwar Alternativen zu Microsoft Office, wie etwas das deutschsprachige Projekt „LibreOffice“, doch das hat gerade mal einen Markanteil von zwei Prozent. „Wir haben seit Jahren die Situation, dass Open-Office-Pakete nicht mit der Microsoft-Version mithalten können. Auch wenn das viele nicht wahrhaben wollen: Word und Excel sind heute Standard“, stellt Althammer klar. Microsoft sei hier auch keine Ausnahme, sondern Teil des allgemeinen Trends. „Wir werden erleben, dass immer weniger Dienste auch vor Ort verfügbar sind. Der Weg geht ganz klar in die Cloud“, sagt Althammer und berichtet: „Die meisten Unternehmen, die ich kenne, kommen ohne internationale Cloud-Dienste schon jetzt nicht mehr aus.“
Laut Althammer lehnen zwar inzwischen alle Bundesländer die Microsoft-Produkte offiziell ab. Doch von Nutzungsverboten ist ihm nichts bekannt. „In Bayern werden Verhandlungen vor Gericht seit Monaten mit Microsoft-Teams durchgeführt. Und das offenbar mit großem Erfolg. Da sieht man mal: Auch Gerichte scheren sich nicht darum, was beim Datenschutz passiert. Die nutzen das, was verfügbar ist“, berichtet der IT-Experte, der auch an der Katholischen Universität Eichstätt-Ingolstadt lehrt.
Wir haben in Deutschland 25 Jahre Digitalisierung verschlafen.
Thomas Althammer, Geschäftsführer von Althammer & Kill„Das Problem ist nicht, dass die USA böse sind, oder dass Microsoft mit den Daten Schindluder treibt“, sagt Althammer: „Das Problem ist, dass wir in Deutschland 25 Jahre Digitalisierung verschlafen haben.“ Selbst das deutsche Flaggschiff SAP habe das Cloud-Geschäft verpennt und die Telekom bediene hier nur ein Spartenangebot. Das führe nun dazu, dass man ungeachtet aller Datenschutzbedenken mit Cloud-Anbietern außerhalb der EU leben muss. Außerdem kritisiert der Informatiker: „Die Debatte um Microsoft und Office 365 wird sehr einseitig geführt wird. Es reicht nicht, über einen großen zu sprechen. Wir müssen diese Diskussion auch über Smartphones führen.“ Hier sei der Markt schon längst nicht mehr in europäischer Hand.
Ab Ende 2022 will Microsoft zwar seine Cloud-Dienste völlig DSVGO-konform auch mit Servern innerhalb der EU betreiben, berichtet Althammer. Bis dahin brauche man aber nicht auf die Programme verzichten. „Wir müssen gucken, wie wir diese Datenschutzrisiken minieren können. Der Druck auf Microsoft und andere Konzerne ist gut. Auf der anderen Seite brauchen wir aber auch einen gangbaren, rechtssicheren Weg in die Cloud.“ Der IT-Experte empfiehlt eine möglichst „datenschutzkonforme Konfiguration“ der Programme. Zudem gibt Althammer zu bedenken, dass das sogenannte „Tracking“, also die Auswertung von Benutzerdaten, auch Vorteile hat: „Das, was wir so verteufeln, hilft dabei, viele Angriffsvektoren abzuwehren. Dadurch kann Microsoft proaktiv reagieren und frühzeitig Angriffslücken schließen.“ Unternehmen und Kommunen müssen also immer zwischen Datenschutz, Sicherheit und Performance abwägen. Auch NSI-Rechtsexperte Daniel Sandvoß bestätigt: „Null Risiko gibt’s nicht. Jede Software hat ihre spezifischen Tücken.“